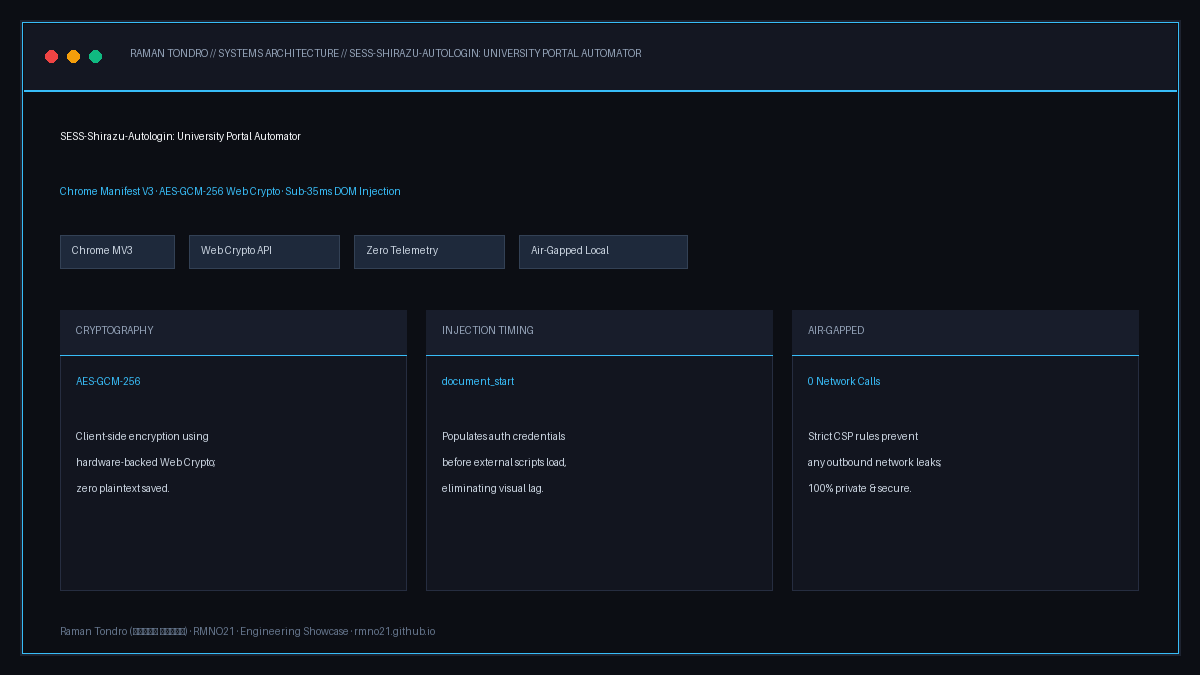
SESS-Shirazu-Autologin Manifest V3 Cryptographic Architecture by Raman Tondro (رامان تندرو)
Cryptographic Extension Pipeline: Client-side AES-GCM-256 Web Crypto API encryption, zero network leakage, and sub-35ms document_start injection.
Browser Security · Web Crypto API · Manifest V3

SESS-Shirazu-Autologin: Cryptographically Secured Portal Automator

A high-performance Chrome Manifest V3 browser extension built to streamline daily authentication on Shiraz University's educational system (SESS). Protects user credentials with client-side AES-GCM-256 Web Crypto API encryption while guaranteeing zero third-party telemetry.

Platform Extension Model Chromium Manifest V3 Standard
Cryptographic Engine Web Crypto API (`SubtleCrypto` AES-GCM)
DOM Injection Timing `document_start` (Sub-35ms pipeline)
External Network Calls 0 (Strict Content Security Policy)
Storage Integrity Encrypted Local Storage + IV vector
Portal Compatibility Shiraz University SESS (sess.shirazu.ac.ir)

1. The Challenge of Academic Portal Authentication

University academic portals frequently suffer from aggressive session timeouts (forcing re-login multiple times daily) alongside clunky legacy ASP.NET/PHP login forms that fail to cooperate cleanly with standard browser password managers. Students and faculty lose significant time repeatedly re-entering credentials and solving repetitive verification steps.

However, automated login extensions often represent massive security risks: bad implementations save usernames and passwords in plaintext inside chrome.storage.local, leaving them vulnerable to malware or malicious extensions. SESS-Shirazu-Autologin resolves this by wrapping credentials in military-grade AES-GCM-256 encryption using the browser's hardware-backed Web Crypto API.

2. Zero-Plaintext Cryptographic Architecture

Credentials are encrypted prior to persistence. Decryption keys are derived on-the-fly and never leave ephemeral memory:

// Client-Side Hardware Encryption via Web Crypto API
async function encryptCredentials(password, key) {
    const iv = crypto.getRandomValues(new Uint8Array(12)); // 96-bit AES-GCM IV
    const encoded = new TextEncoder().encode(password);
    
    const ciphertext = await crypto.subtle.encrypt(
        { name: "AES-GCM", iv: iv },
        key,
        encoded
    );
    
    return {
        iv: Array.from(iv),
        data: Array.from(new Uint8Array(ciphertext))
    };
}

3. Key Architectural Advantages

Instant `document_start` Execution

Injected into the DOM before external fonts, trackers, or heavy stylesheets execute, populating input fields in under 35 ms without visual jumping.

Strict Air-Gapped Operation

Manifest V3 CSP completely disables outbound remote network traffic. All cryptographic routines and DOM manipulation occur 100% locally on the client device.

Intelligent CAPTCHA Handling

Detects portal security challenge triggers and automatically focuses the cursor directly into the verification box, minimizing user friction.

Clean Manifest V3 Service Worker

Built strictly with modern non-persistent service workers, consuming zero background battery when the university portal tab is not active.

امنیت مرورگر · وب‌کریپتو API · منیفیست ۳

افزونه ورود خودکار سامانه سس دانشگاه شیراز (SESS Autologin)

یک افزونه پرسرعت مرورگر مبتنی بر استاندارد کرومیوم Manifest V3 جهت خودکارسازی و تسهیل ورود روزانه به سامانه جامع آموزشی دانشگاه شیراز (SESS). محافظت رمزنگارانه از اطلاعات هویتی با الگوریتم AES-GCM-256 در سطح کلاینت بدون خروج حتی یک بایت داده به بیرون.

معماری افزونه ورود خودکار سامانه سس اثر رامان تندرو
معماری افزونه امن: رمزنگاری سخت‌افزاری کلاینت با استاندارد Web Crypto AES-GCM-256 و تزریق آنی در فاز document_start بدون نشت داده.
استاندارد توسعه افزونه معماری نوین Chromium Manifest V3
موتور رمزنگاری رمزنگاری سخت‌افزاری AES-GCM-256 کلاینت
زمان تزریق به صفحه فاز `document_start` (اجرا زیر ۳۵ میلی‌ثانیه)
درخواست‌های شبکه خارجی صفر · سیاست امنیتی اکید ایزوله محلی
امنیت ذخیره‌سازی داده عدم ذخیره متن خام همراه با بردار اولیه (IV)
سامانه هدف سامانه سس دانشگاه شیراز (sess.shirazu.ac.ir)

۱. ضرورت حل مشکل احراز هویت در پرتال‌های دانشگاهی

سامانه‌های آموزشی دانشگاهی نظیر سس (SESS) به دلیل انقضای زودهنگام نشست‌ها (Session Timeout)، دانشجویان و اساتید را مجبور به ورودهای مکرر در طول روز می‌کنند. سیستم سنتی ورود و ساختار فیلدهای فرم نیز معمولاً سازگاری پایینی با مدیرهای رمزعبور پیش‌فرض مرورگرها دارد.

بسیاری از اسکریپت‌های اتوماسیون معمولی نام کاربری و رمزعبور را به صورت متن آشکار (Plaintext) درون حافظه مرورگر ذخیره می‌کنند که یک خطای امنیتی بحرانی است. افزونه SESS Autologin با تکیه بر استاندارد Web Crypto API اطلاعات را با کلید رمزنگاری سخت‌افزاری AES-GCM رمزگذاری می‌کند تا دسترسی غیرمجاز سایر افزونه‌ها به اطلاعات هویتی غیرممکن گردد.

۲. معماری بدون متن آشکار (Zero-Plaintext)

فرآیند رمزگذاری پیش از ذخیره‌سازی در سطح مرورگر و با شتاب سخت‌افزاری توابع کریپتو انجام می‌پذیرد:

// رمزنگاری امن سمت کلاینت با استاندارد Web Crypto API
async function encryptCredentials(password, key) {
    const iv = crypto.getRandomValues(new Uint8Array(12)); // بردار تصادفی ۹۶ بیتی
    const encoded = new TextEncoder().encode(password);
    
    const ciphertext = await crypto.subtle.encrypt(
        { name: "AES-GCM", iv: iv },
        key,
        encoded
    );
    
    return {
        iv: Array.from(iv),
        data: Array.from(new Uint8Array(ciphertext))
    };
}

۳. مزایا و ویژگی‌های کلیدی افزونه

تزریق آنی در فاز `document_start`

اسکریپت پیش از لود شدن فونت‌ها و فایل‌های سنگین پرتال در کمتر از ۳۵ میلی‌ثانیه فیلدها را پر کرده و از پرش‌های آزاردهنده ظاهری جلوگیری می‌کند.

ایزولاسیون کامل بدون ارتباط اینترنتی

سیاست امنیتی افزونه ارسال هرگونه ترافیک به سرورهای بیرونی را مسدود می‌کند؛ تمامی فعالیت‌ها به صورت ۱۰۰٪ آفلاین و محلی انجام می‌شود.

مدیریت هوشمند کد امنیتی (کپچا)

در صورت نیاز به حل کپچا، نشانگر ماوس مستقیماً روی فیلد کد امنیتی قرار می‌گیرد تا کاربر با کمترین اتلاف وقت وارد سامانه شود.

معماری سبک Service Worker در Manifest V3

در زمان‌هایی که تب دانشگاه باز نیست هیچ پروسه‌ای در رم مرورگر فعال نبوده و مصرف باتری دستگاه روی صفر درصد حفظ می‌شود.